
 Milena Radivojević
12. 10. 2021.
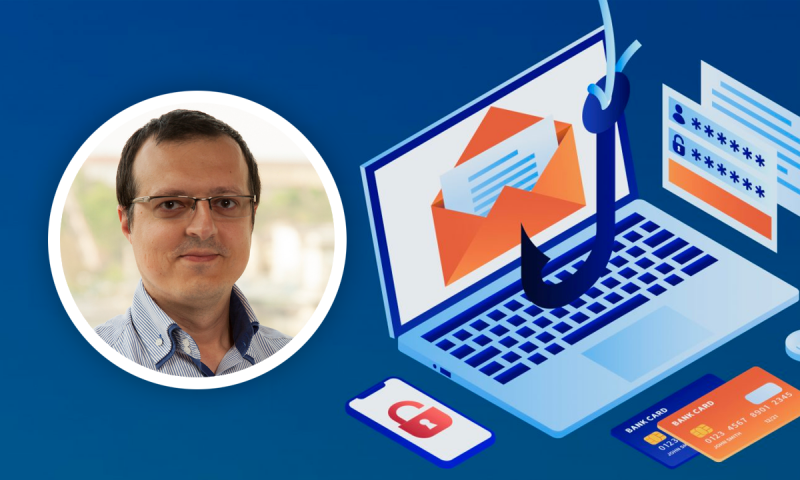
Izraz 'phishing' je nastao od engleske reči 'fishing' (pecanje) s obzirom na to da hakeri u vrsti napada kojom se danas bavimo ovakvom poštom 'bacaju udicu' kao u pecanju i čekaju da se neko od korisnika koji otvore e-mail 'upeca'.
Phishing e-mail, kao što većina iskusnih internet korisnika zna, je vrsta online prevare u sklopu koje hakeri slanjem e-maila pokušavaju da ukradu korisničko ime i lozinku onoga kome je mail upućen ili da zarazi njegov/njen računar.
Svedoci smo i toga da je ovakav tip internet prevare sve češći i, kako nam objašnjava Vladimir Vučinić, specijalista za cyber bezbednost, funkcioniše tako što se napadači predstavljaju kao velike kompanije (Google, Netflix, Amazon itd.) ili, u poslednjih par godina, i lokalne kompanije, najčešće banke ili trgovinski lanci, i navode vas da preuzmete i otvorite fajlove koji se nalaze u prilogu ili kliknete na link koji se nalazi u poruci kako bi došli do vaših ličnih informacija.
Phishing e-mail, dodaje naš sagovornik, je najčešća vrsta phishing napada, ali nije i jedna. “Pecanje je moguće i putem SMS poruka (smishing) ili drugih vrsta chat poruka (Viber korisnici su često meta phishing napada), zatim putem glasovnih poruka (vishing), imitacije HTTPS adresa (HTTPS phishing), putem imitacije važne osobe, najčešće direktora kome hitno treba nešto od vas (Whaling/CEO prevare) putem e-maila ili telefona, kao i nekoliko drugih načina prevara, a sve sa istim ciljem, da upecaju naivnog korisnika”, navodi on.
Kako se od svega ovoga zaštititi?
Svi operativni sistemi su izloženi cyber napadima
Ova vrsta napada je, kao što smo spomenuli, već odavno vrlo česta pojava ali se tek u poslednjih nekoliko godina pojavljuju oni lokalizovani, tj. predstavljaju poruke na srpskom jeziku.
“Ranije, dok su phishing napadi bili na engleskom, lakše su mogli da se prepoznaju, te je i njihov efekat bio manji, dok se danas pojavljuju napadi koji su prilično uverljivi i koje nije lako prepoznati”, kaže Vladimir i dodaje:
Na primer, nije uvek lako prepoznati kada, recimo, dobijete mail kao deo phishing napada na srpskom jeziku koji imitiraju e-mail poruke od banke, cilj je doći do imena i šifre za ulazak na e-banking sistem žrtve kako bi se isti zloupotrebio i kako bi se novac sa računa praktično ukrao. Slično ovom napadu je phishing napad gde vam traže broj kreditne kartice, kako bi je zloupotrebili i ukrali sredstva sa iste.
Vučinić dodaje i da su svi operativni sistemi izloženi cyber napadima i svi imaju ranjivosti, a time i mogućnost zloupotrebe ranjivosti. “Zbog većeg obima korišćenja Windows operativni sistemi su više izloženi cyber napadima i postoji više načina i malvera za ovaj operativni sistem, ali to ne znači da pretnje ne postoje i za MacOS ili Linux. Shodno obimu korišćenja, manji je i broj/vrsta napada i malvera za ove operativne sisteme”, pojašnjava naš sagovornik. On dodaje:
Češće se napadaju računari korisnika od mobilnih uređaja, ali u poslednje vreme, sa porastom upotrebe, raste i broj napada na mobilne uređaje i u budućnosti ćemo verovatno sretati sve više i više napada i na mobilne uređaje.
Napadi se izvode ili raspoloživim tehničkim sredstvima (zloupotreba ranjivosti, malver i sl.) ili kroz socijalni inženjering (prevara korisnika kako bi dao ključnu informaciju napadaču), kod obe vrste uređaja. Postoje razlike u tehničkim sredstvima i njihovoj raspoloživosti (lakše se izvode napadi na računare, nego na mobilne uređaje), ali su principi napada isti.
Rešenje za zaštitu krije se u konstantnoj edukaciji korisnika
Vučinić nam je otkrio i nekoliko načina za lakše prepoznavanje online prevare uključujući phishing:
- Budite oprezni ako ne poznajete pošiljaoca e-maila,
- Budite pažljivi čak i ako pošiljaoci deluju pouzdano,
- Obratite pažnju na gramatičke greške,
- Oprezno ako vam traže osetljive podatke,
- Obratite pažnju na stil i kontekst poruke,
- Dobro obratite pažnju na adresu pošiljaoca,
- Ne verujte e-mailovima koji od vas traže hitnu akciju.
A što se tiče prognoza o bezbednosti u narednom periodu, Vladimir ističe da su njegova predviđanja da ćemo u budućnosti verovatno koristiti sve više i više mobilnih uređaja (ne samo telefona, već i tableta ili prenosnih savitljivih ekrana) koji će nam omogućiti rad sa bilo kod mesta, nevezano za laptop/desktop računar čija će se upotreba smanjiti (jer će podaci i sve ostalo što nam treba biti u nekoj vrsti cloud sistema) i gde će sa stanovišta digitalne bezbednosti biti važno da dokažemo identitet i obezbedimo siguran pristup našim podacima. Tada će se verovatno smanjiti i broj malvera (virusa) za računare, ali će porasti broj krađe identiteta (koja će postati još ozbiljnija) i krađe/zloupotrebe podataka (u cloud-u). On zaključuje:
Verujem da je za povećanje digitalne bezbednosti i danas, a i u budućnosti ključno znanje – edukacija korisnika. Neophodno je konstantno raditi na obrazovanju korisnika o postojećim cyber rizicima i načinima cyber napada, kako se isti prepoznaju, kako ih izbeći, zašto je važno usvojiti odgovarajuće sigurno ponašanje na internetu i sl.
Tehnički posmatrano uvek će se voditi trka između napadača i odbrane, nekada će jedni, a nekada drugi biti u blagoj prednosti, ali će uvek najvažnija karika biti korisnik.



Želiš da podeliš svoje mišljenje o ovoj temi? Komentari su otvoreni na našoj Facebook i LinkedIn stranici!